

NIS2 compliance is not merely an IT issue. It involves legal, organizational, process management, and technological considerations.
Hungarian regulations follow the logic and control families of NIST SP 800-53 Rev. 5. Therefore, affected organizations must go beyond simply checking off a generic security framework and implement specific, documented, and auditable security controls.
The real question is not whether cybersecurity matters, but whether the organization’s operations, policies, and IT control framework demonstrably comply with NIS2 requirements.
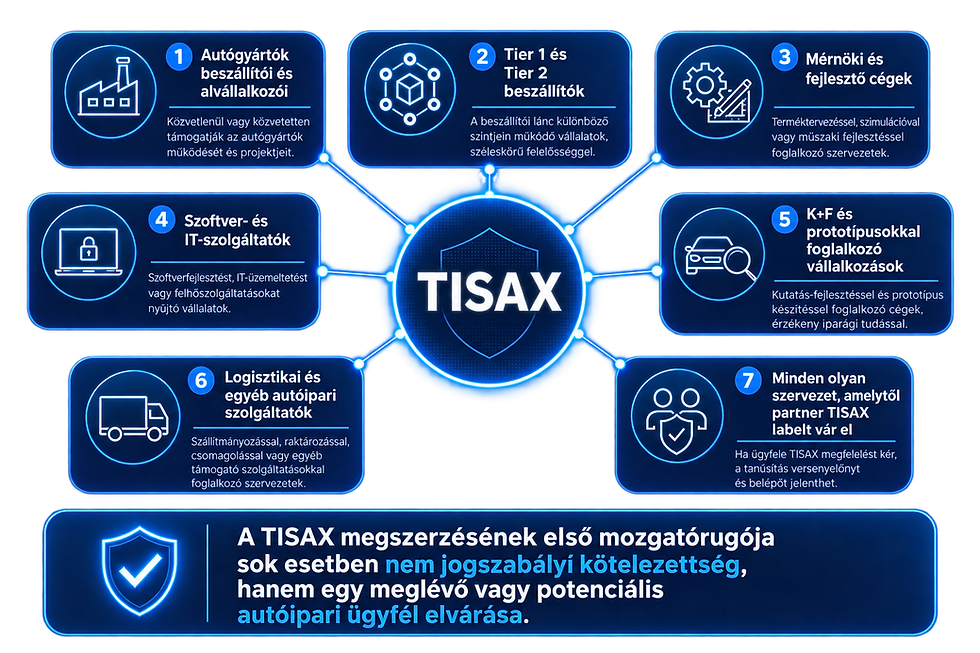
Kinek lehet különösen fontos a TISAX?
NIS2 compliance is not merely an IT issue. It involves legal, organizational, process management, and technological considerations.
A folyamat
5 lépés a TISAX felkészüléshez
A TISAX felkészülés teljes folyamatában támogatják a szervezetet – magyar és angol nyelven egyaránt
Scope és értékelési célok meghatározása
A TISAX felkészülés egyik legfontosabb első lépése annak pontos meghatározása, hogy mire kell kiterjednie az értékelésnek.
Segítünk tisztázni:
-
mely telephelyeket és szervezeti egységeket szükséges bevonni,
-
milyen információkat és tevékenységeket kell védeni,
-
mely Assessment Objective-ok relevánsak,
-
és ezek alapján milyen értékelési szint szükséges.
Ez különösen fontos, mert nem egyszerűen az AL2 vagy AL3 kiválasztásával kell kezdeni: az értékelési célok határozzák meg a szükséges követelményeket és értékelési szintet.
Gap-analízis és próbaaudit
Az aktuális VDA ISA követelményei alapján felmérjük a szervezet jelenlegi információbiztonsági állapotát.
Megvizsgáljuk többek között:
-
a hozzáférés-kezelést és naplózást,
-
az incidenskezelést és mentési folyamatokat,
-
a beszállítói biztonságot,
-
az információs vagyon kezelését,
-
valamint a fizikai biztonsági intézkedéseket.
A TISAX speciális követelményeit is vizsgáljuk, a fizikai védelemtől a látogatók és prototípusok kezeléséig.
A felmérés megmutatja, mi megfelelő, hol vannak hiányosságok, és mit kell az audit előtt fejleszteni.
Kontrollok, szabályozások és auditbizonyítékok kialakítása
A feltárt hiányosságok alapján segítünk kialakítani vagy továbbfejleszteni a szükséges szervezeti, technikai és fizikai biztonsági intézkedéseket.
Ez érintheti például:
-
az ISMS / IBIR működését,
-
az információs vagyonleltárt és kockázatkezelést,
-
a hozzáférési és incidenskezelési folyamatokat,
-
a beszállítói biztonsági szabályokat,
-
valamint az audit során szükséges dokumentált bizonyítékokat.
Nem egy általános szabályzatcsomagot szeretnénk ráilleszteni a szervezetre. A meglévő folyamatokat alakítjuk úgy, hogy azok megfeleljenek a TISAX követelményeinek és hosszú távon is működtethetők legyenek.
Audit-szimuláció és közvetlen felkészítés
A valódi értékelés előtt auditori szemléletű próbaauditot végzünk.
Ellenőrizzük, hogy a kialakított folyamatok nemcsak dokumentálva vannak-e, hanem a gyakorlatban is működnek és bizonyíthatók-e.
Felkészítjük az érintett munkatársakat az auditori interjúkra és a tipikus gyakorlati kérdésekre is – például arra, hogyan kezelnek egy biztonsági incidenst, egy ismeretlen személyt egy védett területen vagy egy elveszett céges eszközt.
Tanácsadóink között TISAX-auditori minősítéssel rendelkező szakemberek is vannak, így a felkészítésben az auditori oldal gyakorlati tapasztalatait is hasznosítani tudjuk.
Audit-támogatás és a nemmegfelelőségek kezelése
A felkészülés nem feltétlenül ér véget az audit kezdetével.
Szükség esetén támogatjuk a szervezetet az értékelés során, és segítünk az esetlegesen felmerülő findingok, észrevételek és nemmegfelelőségek kezelésében.
Segítséget nyújtunk:
-
a megállapítások értelmezésében,
-
a kiváltó okok feltárásában,
-
a javító intézkedési terv – CAP – kialakításában,
-
valamint a szükséges intézkedések és bizonyítékok összeállításában.
A cél nem egyszerűen az audit lezárása, hanem egy olyan rendszer kialakítása, amely a TISAX label megszerzése után is fenntarthatóan működik.
MIÉRT DOLGOZZON SZAKÉRTŐVEL?
Nem a label megszerzése az egyetlen cél, hanem hogy a szervezet valóban felkészült legyen az autóipari elvárásokra.
Nem azért dolgozunk, hogy egy csak az audit idejére működő megfelelési rendszert építsünk.
Azért segítünk, hogy a TISAX követelményei beépüljenek a mindennapi működésbe, miközben a felkészülés célzottabb, gyorsabb és kiszámíthatóbb lesz.
A végeredmény így nem pusztán egy megszerzett label, hanem egy működő, fenntartható és autóipari környezetben is hiteles információbiztonsági rendszer.
Kevesebb felesleges beruházás
Cégre szabott megoldások
Auditori szemlélet
IT és információbiztonsági háttér együtt
TISAX és NIS 2 együtt
Miért a magicom?
20+ év IT és információbiztonsági tapasztalat
Auditori megközelítés ismerete
Gyakorlati, üzletileg is érthető megközelítés
NIST, ISO 27001, NIS 2
szemlélet egyben
GYIK
Ügyfeleink leggyakoribb kérdései
A TISAX hivatalosan nem hagyományos ISO-tanúsítási rendszer, hanem információbiztonsági értékelési és eredménymegosztási mechanizmus. A sikeres értékelési folyamat eredménye a TISAX label.
Ezt nem érdemes önmagában eldönteni. Először azt kell meghatározni, hogy a partner által átadott információk és az elvégzett tevékenységek alapján milyen Assessment Objective-ok vonatkoznak a szervezetre. Ezek határozzák meg a szükséges Assessment Levelt.
A szükséges értékelési cél jellemzően abból következik, hogy milyen információkat kezel a szervezet a partner számára és milyen védelmi igény kapcsolódik ezekhez. Sok esetben maga az autóipari partner is meghatározza az elvárását.
Előfordul azonban, hogy a partner csak egy Assessment Levelt ad meg. Ilyenkor különösen fontos a követelmények pontosítása még a felkészülés megkezdése előtt.
Nem feltétlenül az egész vállalatot.
Az assessment scope meghatározásakor azt kell vizsgálni, hogy mely helyszíneken zajlanak az értékelési cél szempontjából releváns folyamatok, és hol találhatók az ezekhez kapcsolódó információk, rendszerek és erőforrások.
Nem.
Egy jól működő ISO/IEC 27001 alapú ISMS jelentős segítséget jelenthet a TISAX felkészülés során, de a TISAX saját autóipari követelményeket, értékelési célokat és értékelési folyamatot alkalmaz.
Nem.
A két rendszer között jelentős szakmai átfedés van, ezért egy megfelelően kialakított TISAX rendszer komoly alapot jelenthet a NIS2 megfeleléshez. Ettől azonban a szervezet NIS2-ből eredő saját jogszabályi kötelezettségeit külön meg kell vizsgálni.
A TISAX labelek általában három évig érvényesek. A lejárat után a TISAX folyamatot újra végig kell vinni. Jelentős scope-változás esetén ugyanakkor a label érvényessége ennél rövidebb is lehet.
Ez a szervezet jelenlegi információbiztonsági érettségétől, a scope nagyságától, az érintett telephelyek számától és az Assessment Objective-októl függ.
Ezért a projekt idő- és erőforrásigényét célszerű egy kezdeti állapotfelmérés és gap-analízis után meghatározni.

INGYENES KONZULTÁCIÓ
Felkészült a szervezete?
Néhány kérdés, amely egy TISAX felkészülés során szinte biztosan előkerül:
-
Használunk MFA-t a kritikus és távoli hozzáféréseknél?
-
Teszteljük rendszeresen a mentések visszaállítását?
-
Megfelelően naplózzuk a kiemelt jogosultságú felhasználók tevékenységét?
-
Titkosítjuk az érzékeny adatokat tartalmazó eszközöket?
-
Szabályozott a látogatók kezelése és a fizikai hozzáférés?
-
Működik a Clear Desk / Clear Screen gyakorlat?
-
Tudják a munkatársak, hogyan kell incidenst jelenteni?
-
Kilépéskor időben visszavonjuk a jogosultságokat és visszavesszük az eszközöket?
-
Információbiztonsági követelményeket támasztunk beszállítóinkkal és szerződéses partnereinkkel szemben?
Ha több kérdésre nem egyértelmű a válasz, érdemes a TISAX értékelés előtt állapotfelmérést végezni.